


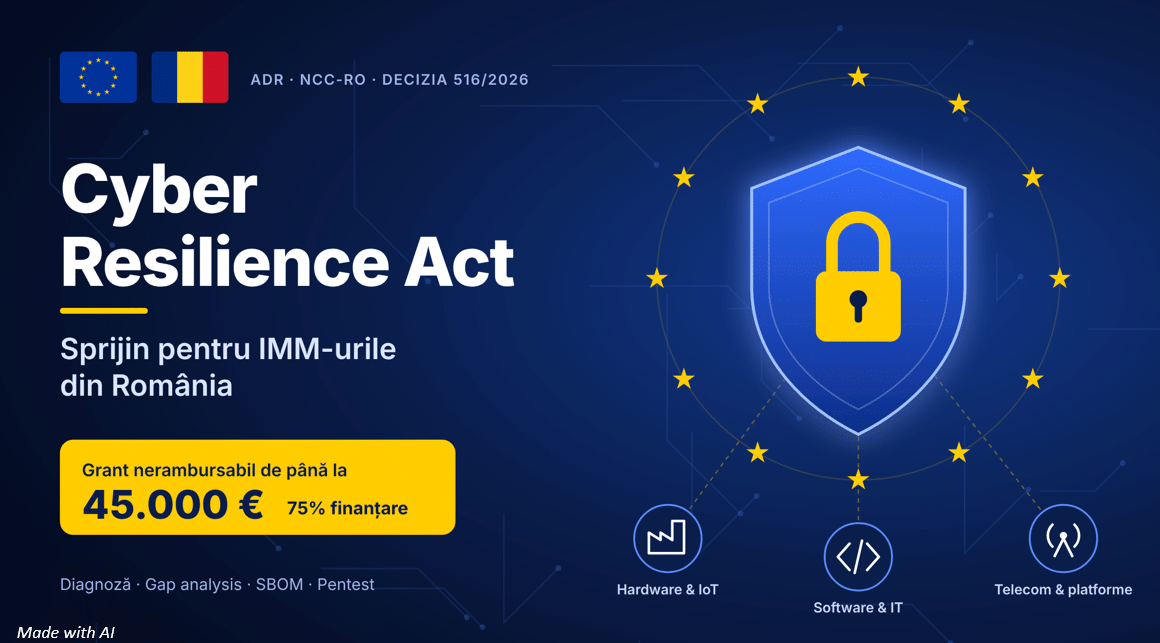
Die Behörde für Digitalisierung in Rumänien (ADR) hat über das Nationale Koordinierungszentrum für Cybersicherheit (NCC-RO) mit dem Beschluss Nr. 516/2026 ein De-minimis-Beihilfeprogramm genehmigt. Die Regelung unterstützt KMU bei der Vorbereitung auf die Verordnung (EU) 2024/2.847 (Cyber Resilience Act – CRA), die Anforderungen an die Cybersicherheit von Hardware – und Softwareprodukten festlegt. Ab September 2026 gelten die Verpflichtungen zur koordinierten Offenlegung von Schwachstellen (CVD) und zur Erstellung eines Software-Bestandsverzeichnisses (SBOM).
Thank you for reading this post, don't forget to subscribe!Budget und Zeitplan
Das Gesamtbudget beträgt 2.000.000 Euro: 1.000.000 Euro aus dem Programm „Digitales Europa“ und 1.000.000 Euro aus dem Staatshaushalt. Von diesem Betrag sind 600.000 Euro für 2026 und 1.400.000 Euro für 2027 vorgesehen. Das Förderprogramm ist seit dem 28. September 2026 in Kraft (Amtsblatt Nr. 821) und gilt bis zur Ausschöpfung der Mittel, spätestens jedoch bis zum 31. März 2028. Zahlungen können bis zum 30. Juni 2029 erfolgen. Es wird geschätzt, dass etwa 266 Unternehmen aus allen Regionen des Landes gefördert werden.
Wer kann Fördermittel erhalten?
Antragsberechtigt sind KMU in Rumänien, die digitale Produkte entwickeln, herstellen, integrieren, vertreiben oder nutzen, für die die CRA gilt. Die Förderfähigkeit richtet sich nach dem zugelassenen CAEN-Code in drei Sektoren: Ausgeschlossen sind Landwirtschaft, Fischerei, Stahlindustrie, Kohle, Verkehr, Energie, fossile Brennstoffe, Glücksspiel und Erotikprodukte. Ein einzelnes Unternehmen kann über einen Zeitraum von drei Jahren insgesamt höchstens 300.000 Euro De-minimis-Beihilfe erhalten (Verordnung (EU) 2023/2.831).
- Hardware, IoT und Elektronik: Herstellung von elektronischen Bauteilen, Computern, Kommunikationsgeräten und elektrischen Geräten.
- Software und IT-Dienstleistungen: sind nur förderfähig, wenn es sich bei dem bewerteten Produkt um ein auf den Markt gebrachtes Produkt mit digitalen Elementen oder um eine Komponente eines solchen Produkts handelt.
- Telekommunikation und digitale Plattformen: Telekommunikationsnetze, Datenverarbeitung, Verwaltung von Webseiten und Webportalen.
So erfolgt die Antragstellung: über Konsortien
Der Antrag wird von einem Konsortialführer gestellt, d. h. einem Anbieter von Cybersicherheitsdienstleistungen. Dieser muss über eine Zertifizierung nach ISO/IEC 27001 verfügen oder einen zertifizierten Senior-Experten (CISSP, CISA, CISM oder OSCP) beschäftigen. Erfahrung mit ISO 27001, IEC 62443, NIST CSF oder NIS2 wird als gleichwertig angesehen. Jedes Konsortium umfasst zwischen 3 und 5 KMU. Es wird ein dreiseitiger Vertrag zwischen ADR/NCC-RO, dem Konsortialführer und den KMU unterzeichnet.
Der Konsortialführer erhält keine De-minimis-Beihilfe. Er erhält lediglich die Vergütung für die Dienstleistungen zum Marktpreis, und ADR überprüft die Tarife auf der Grundlage von Mannstunden-Kostenvoranschlägen.
Dienstleistungspakete
Der Zuschuss deckt maximal 75 % der förderfähigen Kosten ab. Das KMU zahlt die restlichen mindestens 25 % sowie die nicht förderfähige Mehrwertsteuer und die Werbekosten. Das Förderprogramm finanziert nur die Diagnose und die Vorbereitung. Nicht förderfähig sind Softwareentwicklung, Forschung, Ausrüstung, Lizenzen, Fehlerbehebung oder die abschließende Zertifizierung. Jedes KMU erhält ein einziges Paket:
| Paket | Inhalt Förderfähiger | Betrag / maximaler Zuschuss |
| P1 – Erstdiagnose zur CRA | -Anwendbarkeit, Lückenanalyse gemäß Anhang I, SBOM-Reife, Management-Schulung 1 | 10.000 € / 7.500 € |
| P2 – Technische Bewertung | P1 + Schwachstellenscan (CVSS), Bewertung der Entwicklungsprozesse, IT-/DevOps-Schulung | 25.000 € / 18.750 € |
| P3 – Audit & Tests | P2 + Secure-SDLC-Audit, CI/CD, CVD-Richtlinie, Penetrationstests | 45.000 € / 33.750 € |
| P4 – Komplexe Portfolios | P3 + ptimierung komplexer SDLC, Schulungen für Architekten und Führungskräfte | 60.000 € / 45.000 € |
Obligatorische Leistungen: Zahlungen und Kontrolle
- Für alle Pakete (P1–P4): CRA-Bewertungsbericht (L1), Lückenverzeichnis (L2) und anonymisierte Datenblätter im JSON-Format (L5).
- Für P2–P4: Schulungsplan (L3) und Bericht zur Schwachstellenanalyse (L6).
- Für P3–P4: Secure-SDLC-Reifegradbericht (L4) und Penetrationstestbericht (L7).
Der Zuschuss wird gemäß der Verordnung (EU, Euratom) 2024/2.509 als Pauschalbetrag (lump sum) ausgezahlt, sodass für jede Ausgabe keine Belege erforderlich sind. Die Mittel werden ohne Vorfinanzierung in zwei Tranchen auf das Konto des Konsortialführers überwiesen:
- 30 %: nachdem NCC-RO die vorläufigen Berichte L1 und L2 für alle KMU im Konsortium akzeptiert hat.
- 70 %: innerhalb von 60 Tagen nach Genehmigung des Abschlussberichts und aller Leistungen.
Wird das Projekt nur teilweise durchgeführt, verringert sich der Zuschuss proportional. Wird es nicht durchgeführt, kann der Betrag vollständig zurückgefordert werden. Die Daten werden in RegAS gemeldet, und die Unterlagen sind 10 Jahre lang aufzubewahren. Im Falle von Unregelmäßigkeiten erlässt die ADR vollstreckbare Rückforderungsbescheide. Auf die zurückzufordernden Beträge wird Zinseszins berechnet: Marktzinssatz zuzüglich 100 Basispunkte.